
ログインしてあるブラウザをAIエージェントに渡す
AWSの「自動修復」を導入する前に、経営者が決めておくべきこと
※この記事は、以下の当方ブログの要約です。全文は以下をどうぞ。
ブログ記事の全文
クラウドのセキュリティ対策では、危ない設定や不審な操作を見つける仕組みは、多くの企業ですでに整っています。ところが、見つかった問題の一覧が何百件も残ったまま、という話は珍しくありません。直し方が分からないからではなく、「誰が、いつまでに、どこまで変えてよいか」が決まっていないために止まっているのです。
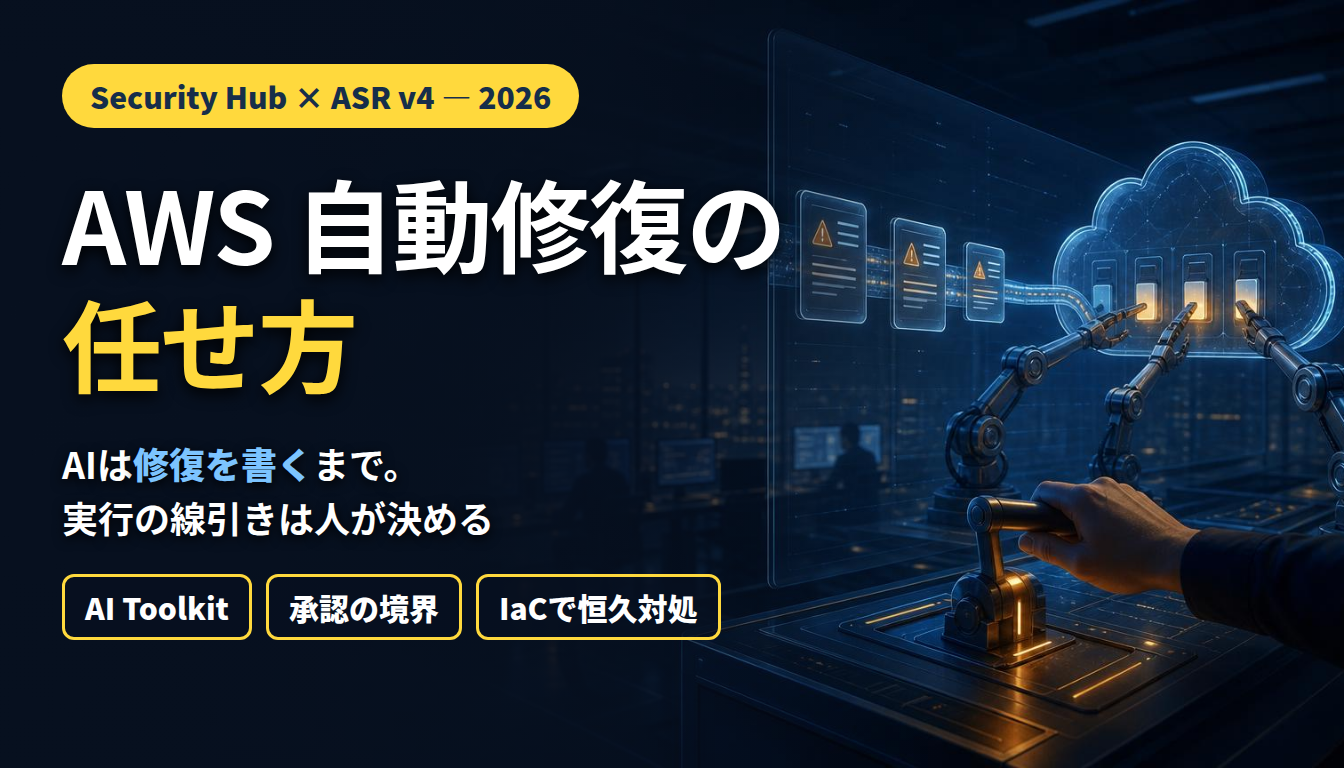
2026年8月、AWSは自動修復の仕組み(Automated Security Response on AWS)を更新しました。AIを使って修復の手順書を作りやすくする機能や、修復の期限を通知する機能が加わっています。
AIが勝手に本番環境を直すわけではない
名前から誤解されやすいのですが、AIが関わるのは修復の手順を「作る」工程だけです。実際に本番環境で動くのは、担当者が確認して登録した手順です。つまり、安全性は「AIの賢さ」ではなく、社内の確認体制で決まります。
自動にしてよいもの、人が判断すべきもの
ログの記録を有効にするような影響の小さい修正は、自動化に向いています。一方、社員のアカウントを止める、公開しているサービスを非公開にするといった修正は、誤って動いたときに業務が止まります。攻撃を止める速さと、業務が止まる影響の両方を比べて、どちらに寄せるかを決めるのは経営判断の領域です。
また、修復期限を過ぎたものを自動で直す設定もあります。担当者向けの「目安」のつもりで設定すると、意図しないタイミングで本番環境が変わる可能性があります。
担当者に確認していただきたいこと
1. 自動で直す対象と、人の承認が必要な対象の一覧があるか
2. 修復後に、業務への影響がないことを誰が確認するか決まっているか
3. 応急の修正だけでなく、設計図にあたるコード側も直す担当が決まっているか
記事では、修復の種類ごとの判断表と、AIが作った手順を本番に入れる前の確認点を詳しく書いています。
※2026年10月時点の公開情報に基づきます。
AWSのセキュリティ運用の設計についてのご相談は、30分の無料相談で承っています。
https://shinichi.noguchi.jp.net/blog/2026-10-13-security-hub-asr-ai-remediation.html