
相次ぐ情報漏えいとAI。経営者が今週確認すべき3つのこと
情報漏洩の初動で、ログ監査をAIに任せるときの費用の考え方
※この記事は、noteで公開している有料記事(完全なソースコード付き)の要約です。続きは以下をどうぞ。
noteの有料記事を読む
情報漏洩が起きたとき、最初に求められるのは「いつ、どこから、何が取られたか」を確かめることです。その材料になるのがWebサーバーのアクセスログですが、中規模のECサイトでも1日1,000万行を超えることがあり、人の目で追いきれる量ではありません。
AIに全部読ませると、月100万円を超える
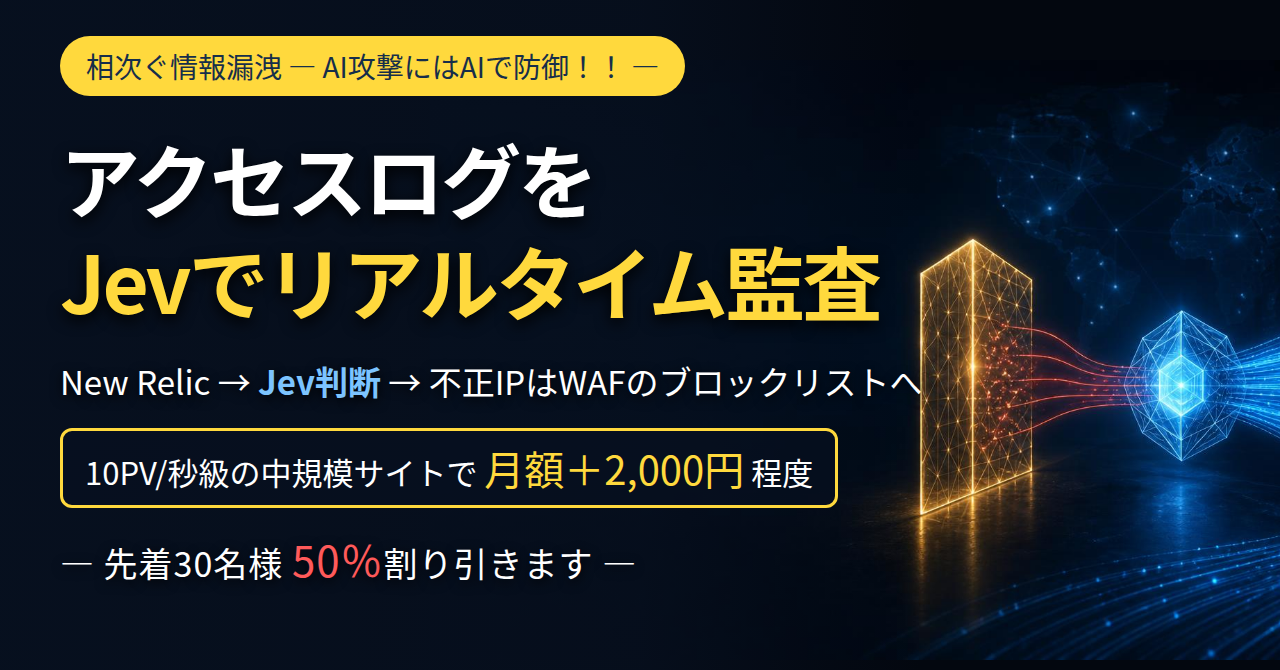
ログをそのままAIに読ませる方法は、一見手軽です。しかし私がログを見ているECサイトの実測値で試算すると、文章を書く一般的なAIでは月数百万円、判定専用の安価なAI「Jev」に替えても月100万円を超えます。費用をかけても、1行単位の判定では総当たり攻撃のような「繰り返しで初めて分かる攻撃」を見逃します。
集計してから渡せば、月2,000円以下
監視ツール側で件数を数え、AIには数字の組み合わせから攻撃らしさを判断させるだけにすると、費用は月2,000円以下に収まります。確信度の高いものだけ自動でブロックし、迷うものは担当者に届ける運用にすれば、誤ったブロックで正規のお客様を止める心配も減らせます。
AIを入れるかどうかより、AIに何を渡すかを先に決めること。これが費用と精度の両方を左右します。New Relicからログを取り、AIに判定させ、AWS WAFで自動的に遮断するまでの完全なソースコードは、noteの有料記事で公開しています。自社のログ監視体制についてのご相談も承っています。
※2026年10月時点の公開情報と実測値に基づく試算です。
noteで完全なソースコード付きの解説を読む