
マニュアル(ISMS)
(何回も書きましたが)“文書の数を少なく”“ひとつひとつの文書を薄く”ために欠かせないのは、書式の工夫です。
理想は書式をみれば一発で書き方が理解でき、手順書がなくても書けることです。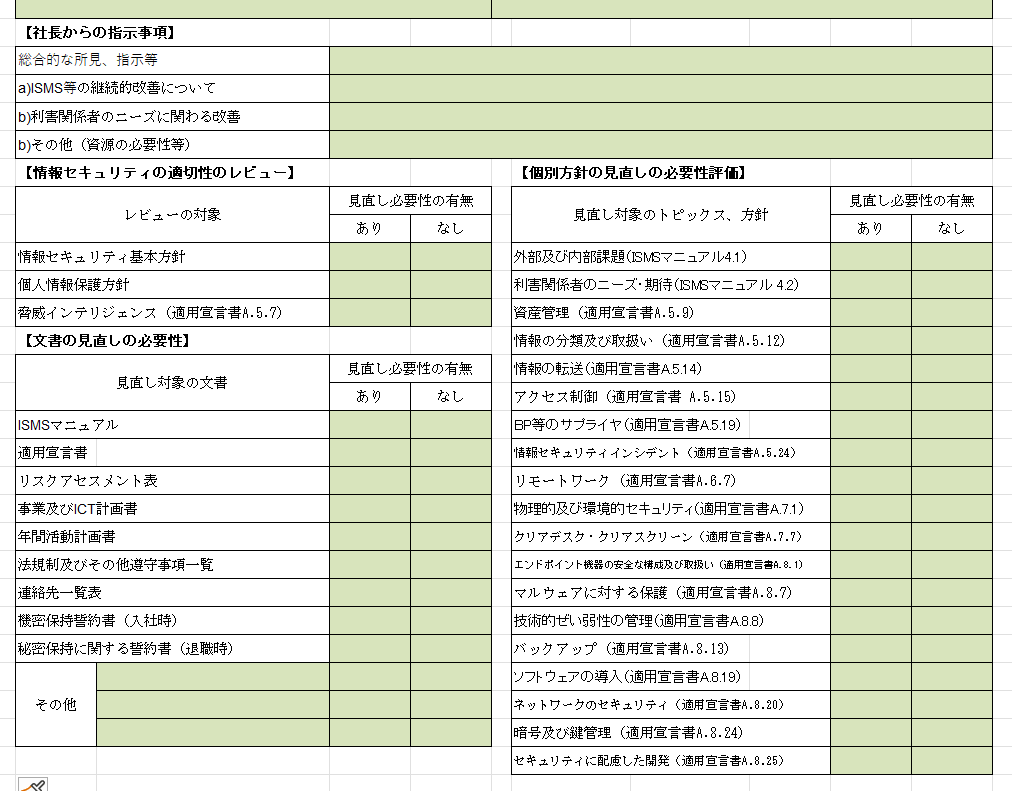
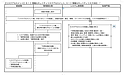
上記はマネジメントレビューの議事録のアウトプットに相当する部分です。
社長からの指示事項は文章で書くとして、それ以外に情報セキュリティの適切性、文書の見直しの必要性、各方針の適切性を評価しますが、漏れがないようにチェックリスト方式にしています。
この事例の会社は小規模組織なので、世の中の様々な変化の影響を受けることが少ないと判断し、PDCA(Plan-Do-Check-Act)の内、Cをマネジメントレビューで集約しています。
多くの組織はマネジメントレビューは年1回実施としています。現在、多くの組織でAIの利用が進んでいます。AIの進歩、新しいサービスの出現、関連するあらたな情報セキュリティリスクを考えると、果たして年1回で追いつくのか、疑問です。
マネジメントレビューを年1回とするなら、前述の情報を観察・監視し、さらなる高頻度、あるいは必要に応じて観察・監視した情報を共有し、ISMS、リスクアセスメント、トレーニング、あらたなポリシーやルール策定などで活用する必要があるでしょう。
また、なんでもかんでもIS言葉を使わずに組織が属する業界や組織内で使われる言葉を使うのも一案です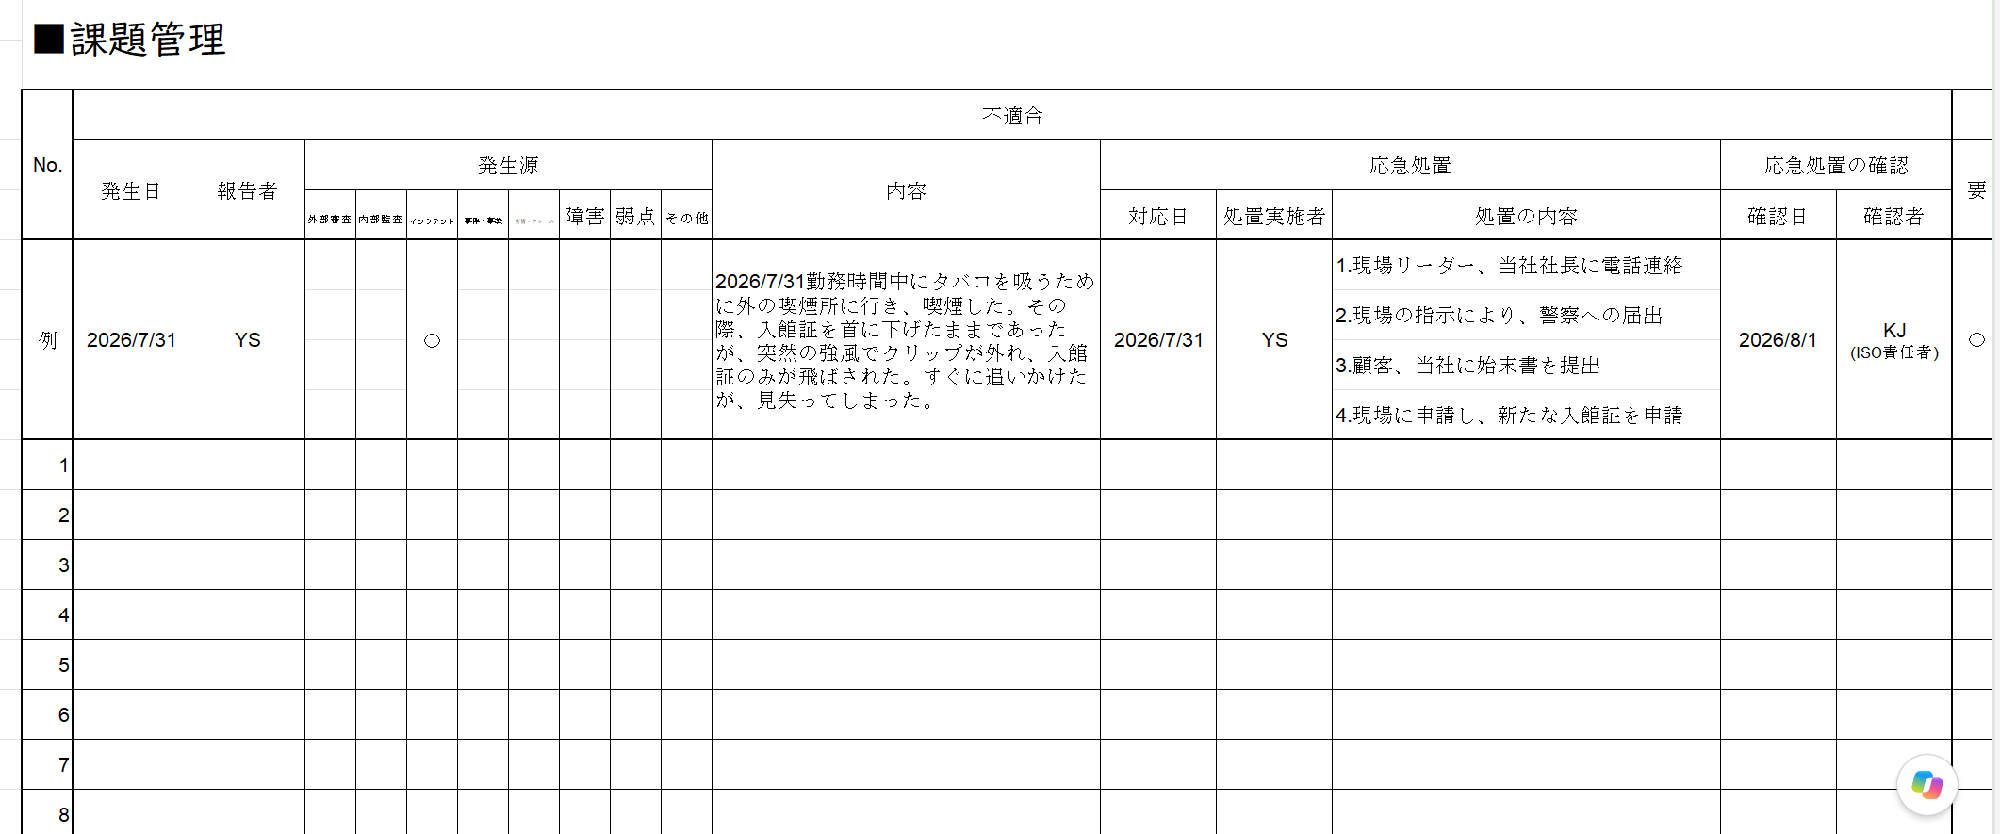
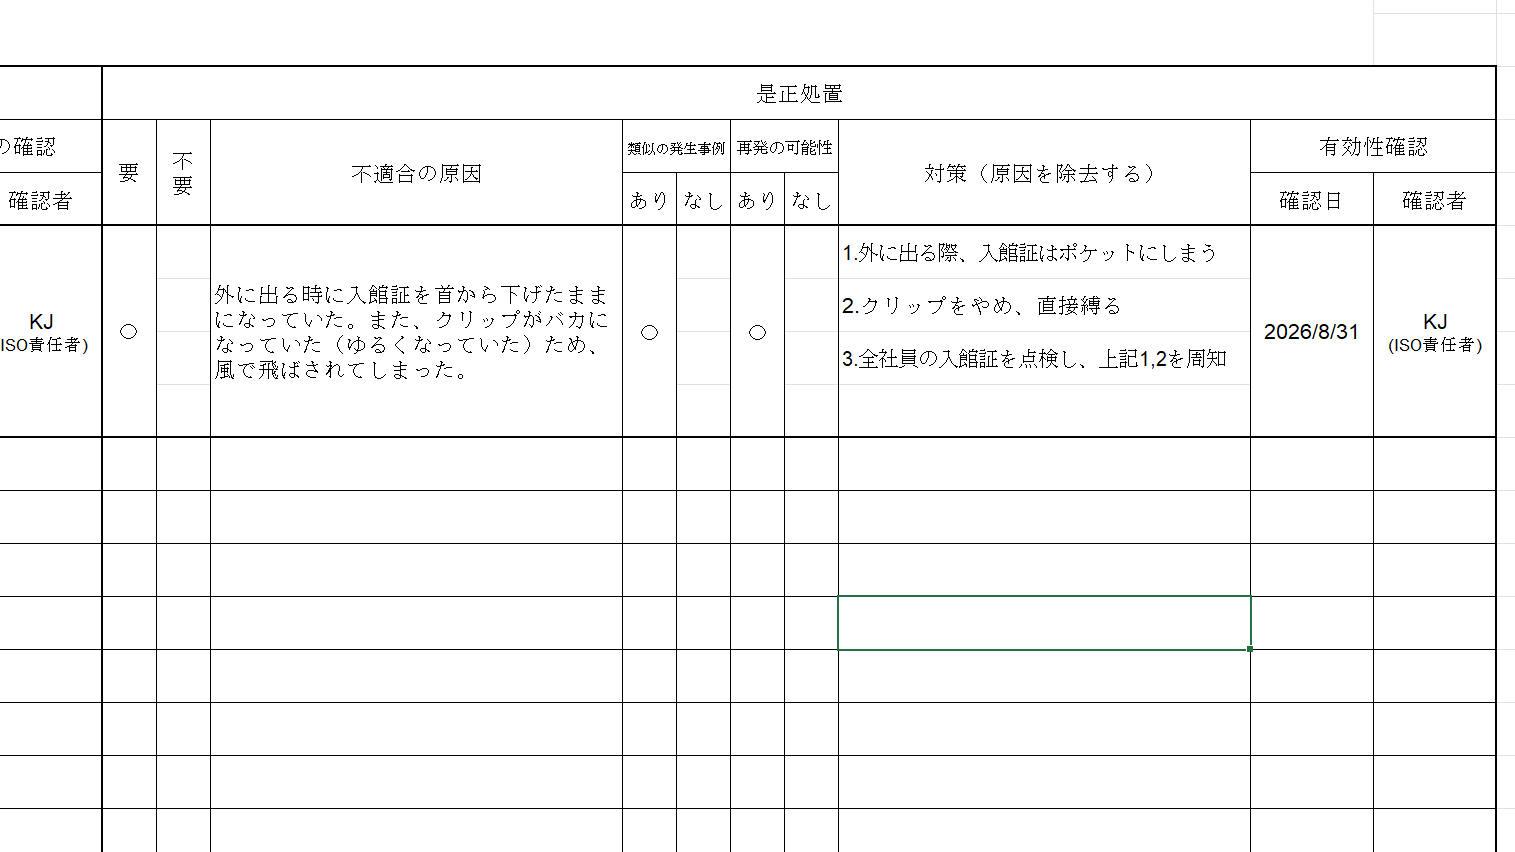
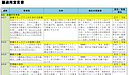
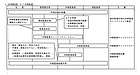
上記は規格でいう不適合、是正処置を記録する書式です。
この書式は横長なので、2つに分割しました。
-----ここからは審査員としてのコメント-----
審査で多くのエビデンスを見せていただきます。かつては紙に印刷したものを見ることが多かったですが、現在は印刷せずに、プロジェクタやweb会議システムの画面共有機能を利用することが大半です。
印刷前提の場合、A4サイズを想定して書式を設計しましたが、現在はサイズは気にせずに設計しています。
多くの組織では「不適合報告書」「是正処置報告書」など、ISOで使われている言葉を書式名にしていると思いますが、この組織はソフトウェア開発を行っており、“課題管理”という言葉の方が馴染みがあるため、書式名も「課題管理」としました。
----審査員としてのコメント終了-----
世間的にはISO言葉に抵抗を感じる人も多いようなので、言葉の使い方にも工夫があるとよいと思います。
今回はここまで。