
マニュアル(内部監査及びマネジメントレビュー)
前回はISO9001+ISO14001の事例でしたが、今回はISO/IEC27001(以降、ISMS)を取り上げます。事例として取り上げるのは以下の組織です。
〈組織概要〉
所 在 地:関東地方
事業内容:ソフトウェア開発。ただし、開発業務は顧客が指定する場所に常駐して、実施。
顧 客:大手Sier
従業員数:40名(ただし、内35名は顧客指定場所での業務)
業界の方はわかると思いますが、SESといって、このような組織の場合、すべての従業員を認証に含んでいないことが多いです。なぜなら、顧客指定場所の常駐している要員は自社で業務をすることがないため、自社のISMSの活動を実施する機会がないためです。この組織も認証に含むのは経営陣、総務部門(人事労務、経理を含む)、営業部門、一部の技術者。一部の技術者は社内のIT管理を担当しており、社内の業務を実施することがあるため認証に含みました。
ISMSの特徴はリスクアセスメントですが、マニュアルには以下のように記述しています。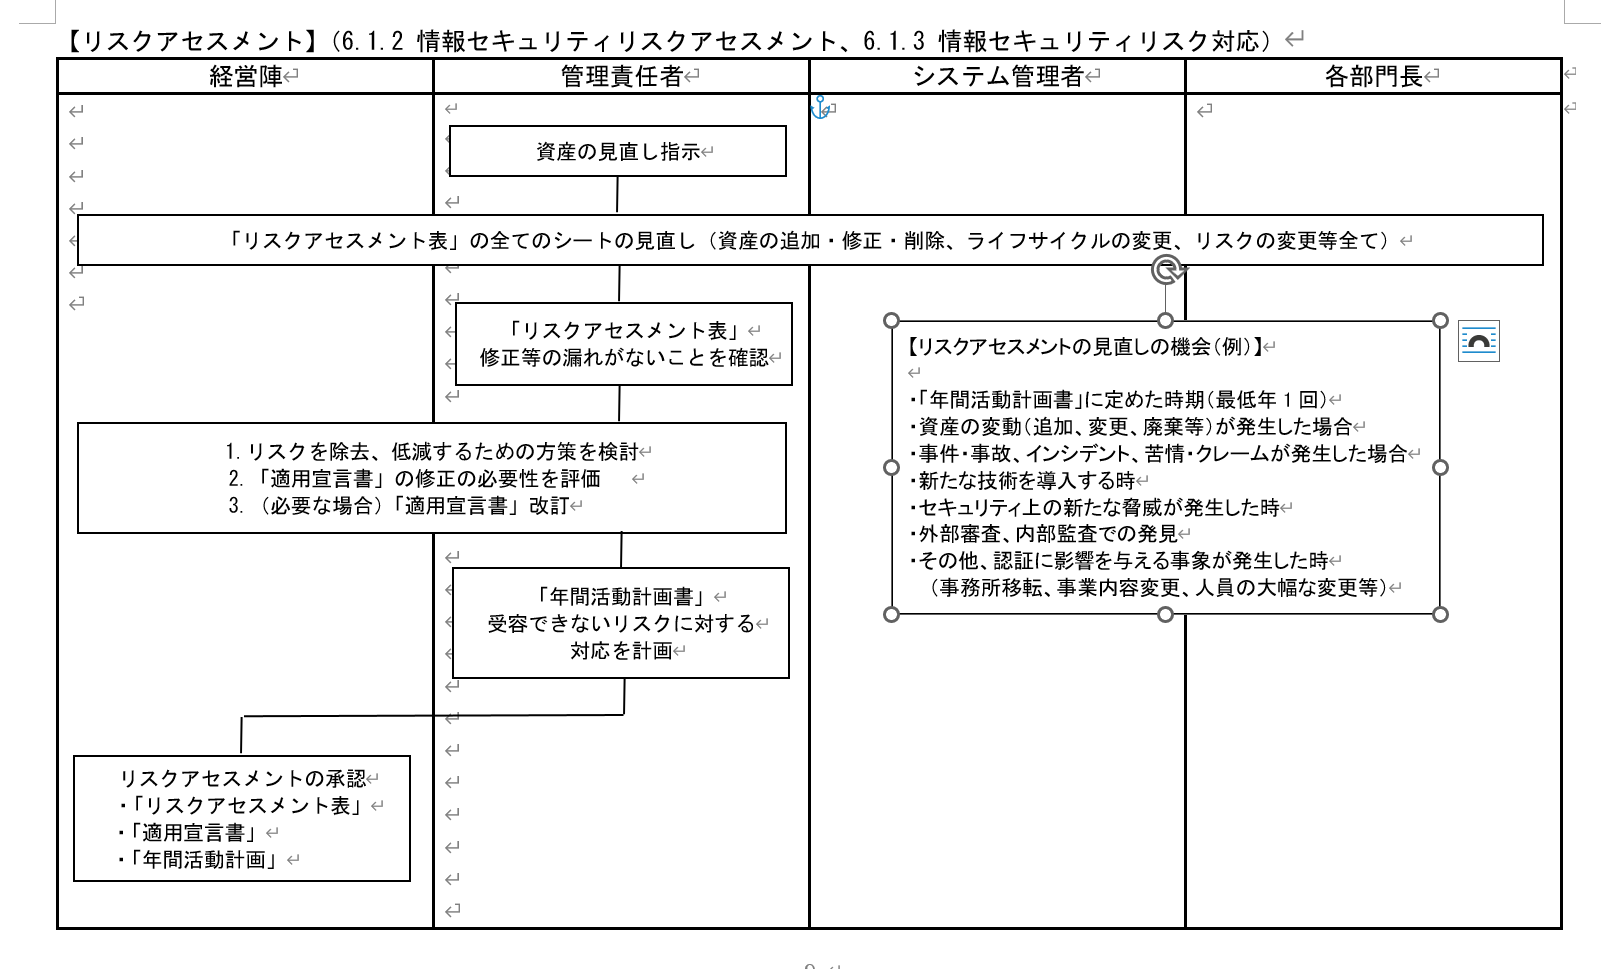
また、リスクアセスメントで使用する文書(書式)は以下です。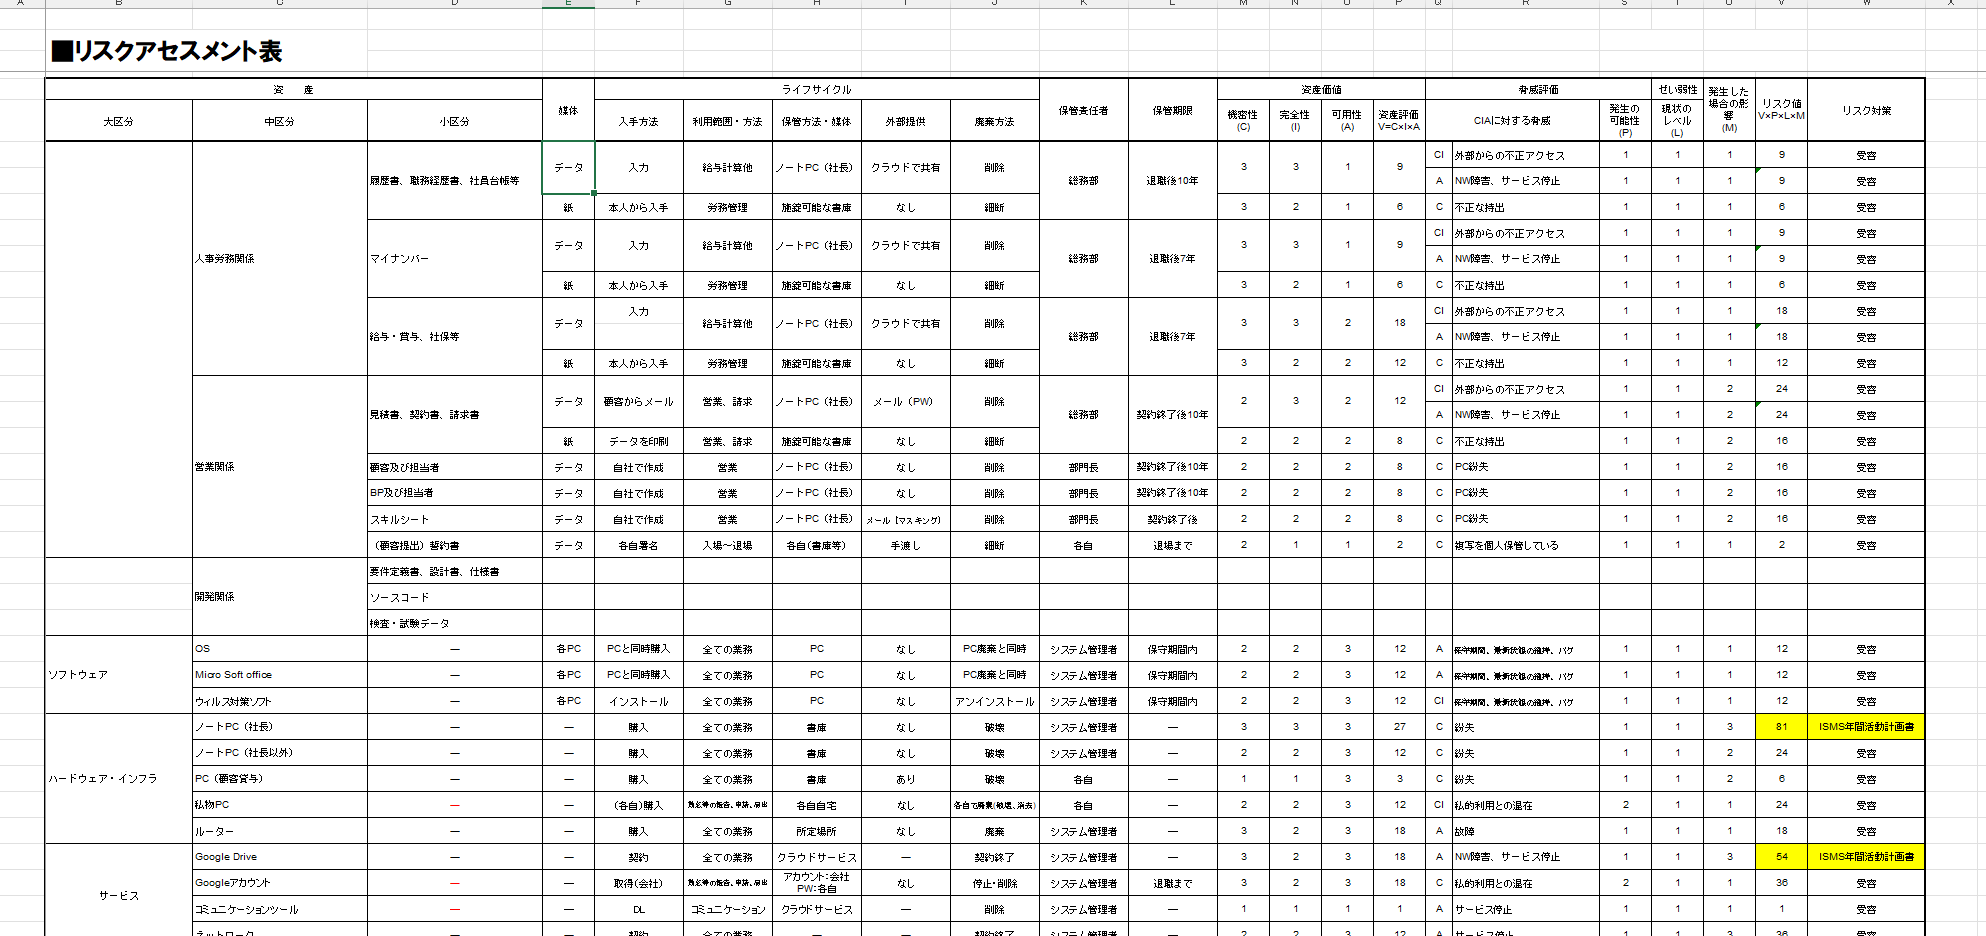
SES事業者の場合、開発に関する資産はないため、人事労務、経理、営業に関連する情報、社内で利用するソフトウェア、ハードウェア、クラウドなどのサービスとシンプルです。リスクアセスメントを資産ベースで行うのは古く、現在は業務フローなどをベースに行うのが主流ですが、このリスクアセスメントは資産をベースにしています。なぜなら、前述したように資産が少なく、シンプルだからです。さらに、小規模企業に業務フローを作成するのは時間的にも、人員的にも困難と考えているからです。代わりに、資産のライフサイクルを考慮しています。
リスクの特定も多くの場合、機密性を重視していますが、機密性に偏ることなく、完全性や可用性も考えています。さらに、盗難や紛失など、起こる可能性が低いものはわざわざ上げる必要はなく、機密性、完全性、可用性の3つを考慮し、重要なリスクを特定することに拘りました。
何回も主張しましたが、文書の数を少なく、薄くするためには、フローや表と書式で運用できる工夫が必要です。
この原稿は9月21日(月)に書いていますが、5連休真っただ中ということで今回はここまで。
次回はISO9001、ISO14001、ISO/IEC27001に共通する内部監査、マネジメントレビューを取り上げます。