
マニュアル
ISO9001、ISO14001、ISO/IEC27001に共通する要求事項は内部監査、マネジメントレビューです。(他にもありますが…)事例は前回同様、ISMSを認証しているソフト開発を行っている会社で
まずは内部監査。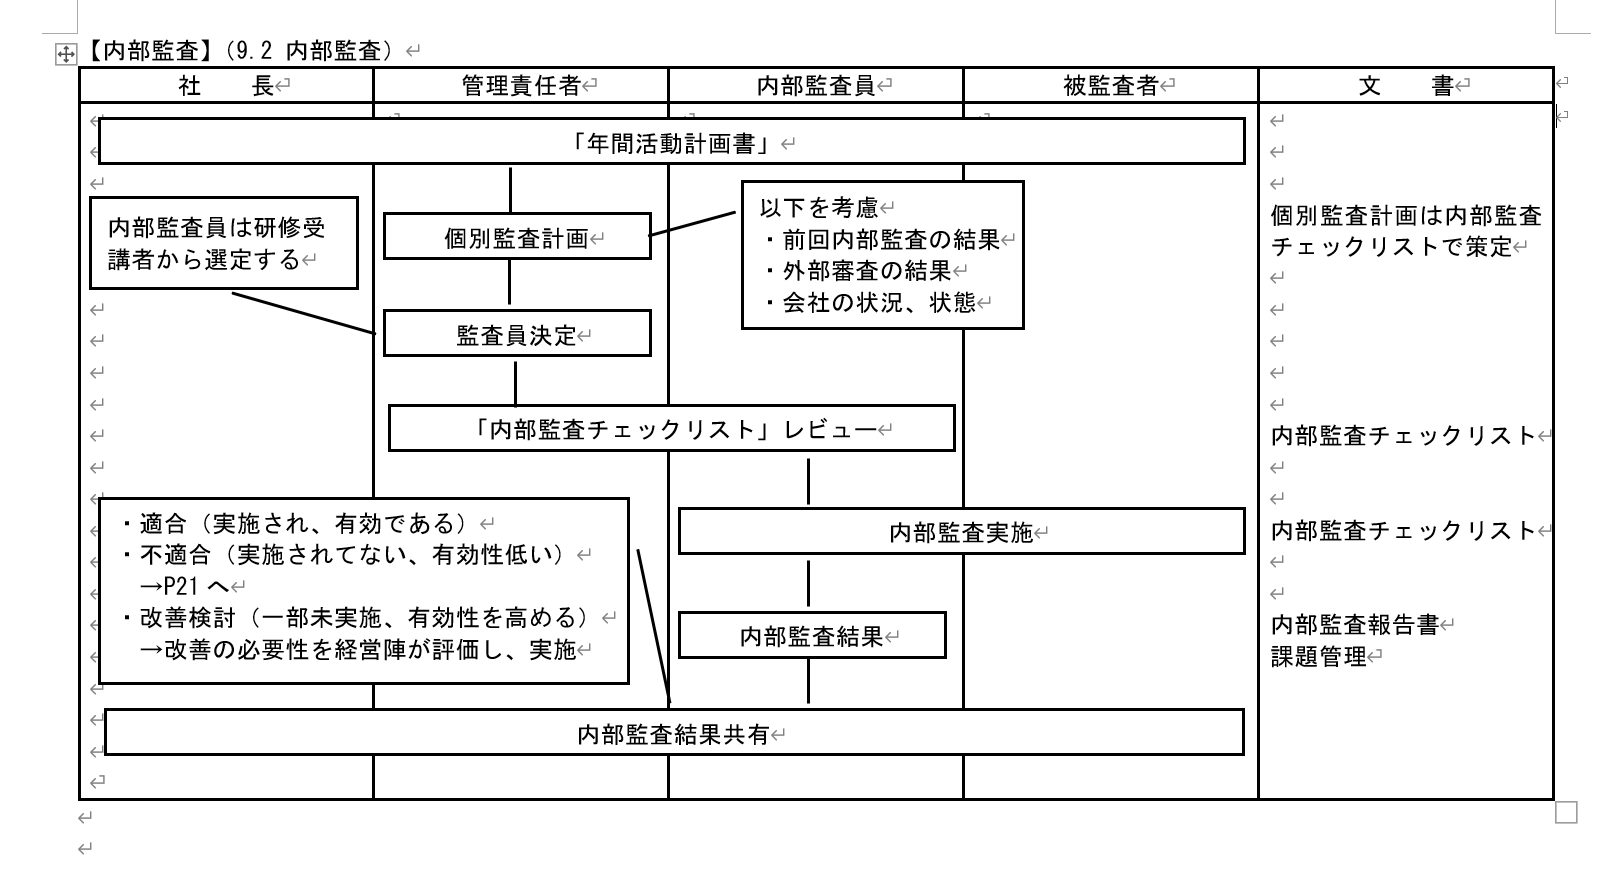
んで、チェックリスト。ISMSの場合、規格本文と情報セキュリティ管理策がありますが、ひとつの質問で複数の規格や管理策を網羅できます。規格本文や情報セキュリティ管理策を一つ一つ確認するのは野暮。この事例は主に情報セキュリティ管理策“8.技術的管理策”の認証、アクセスに関する項目です。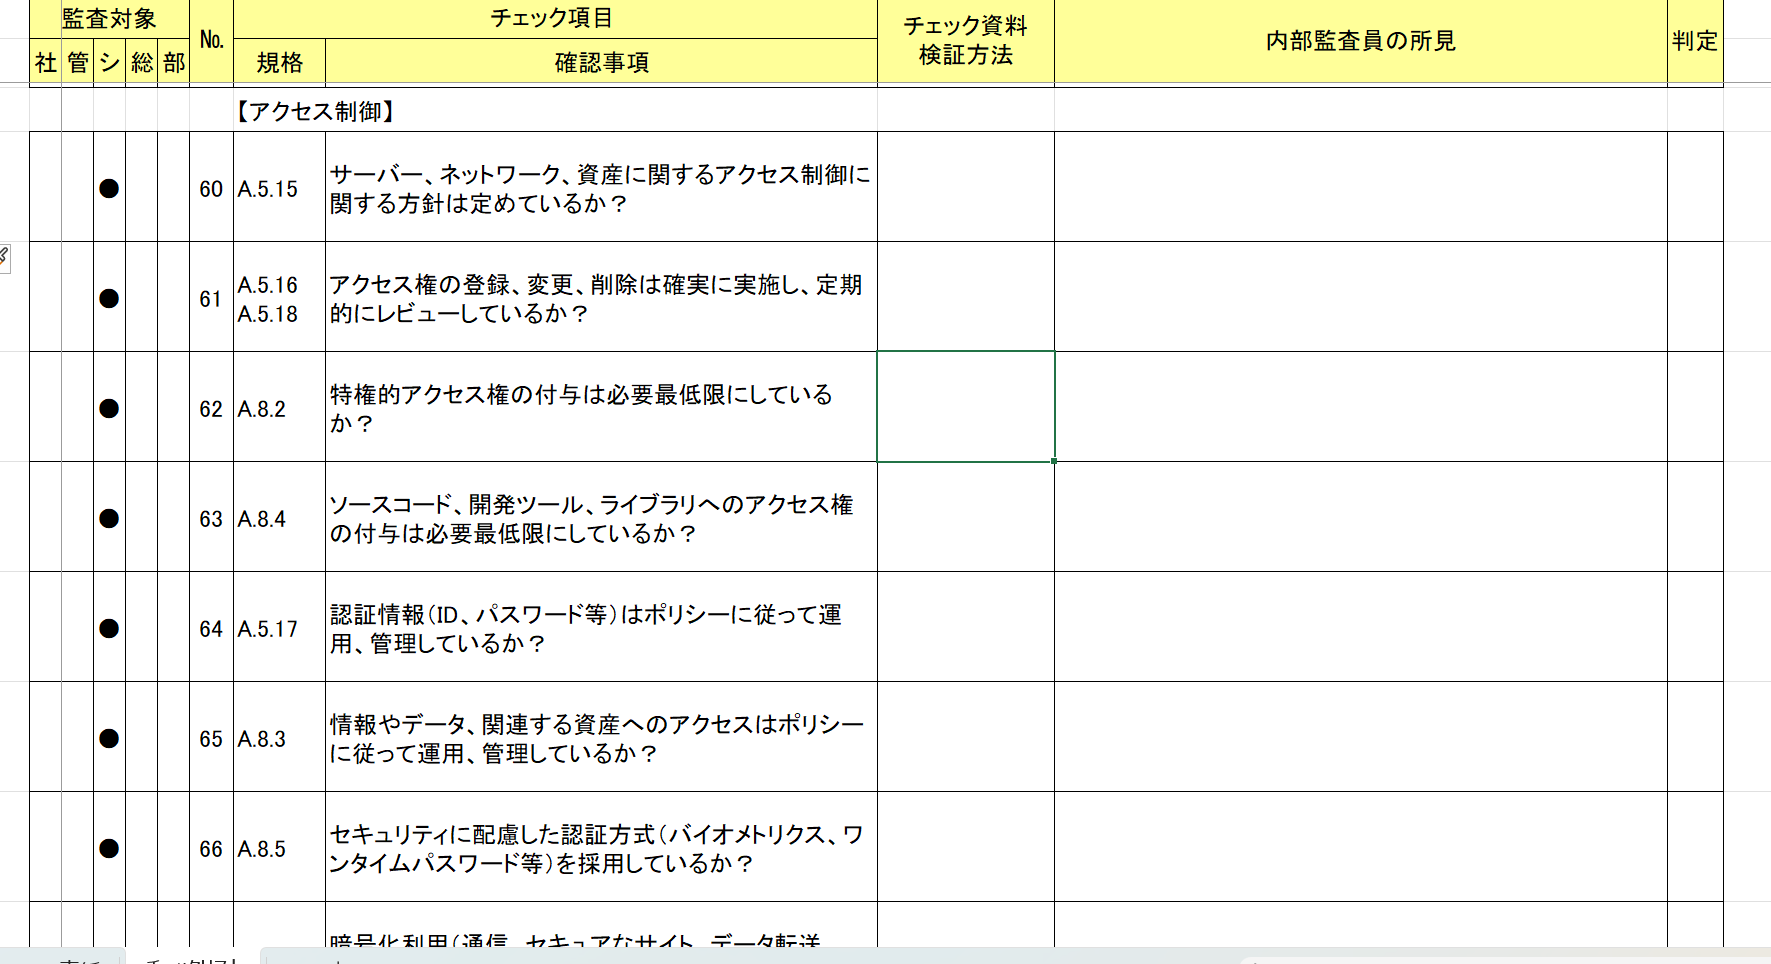
内部監査で作成するもの(書式)に「内部監査報告書」も用意していますが、他のコンサルティング会社のものと比較しても個性がないので、省略します。
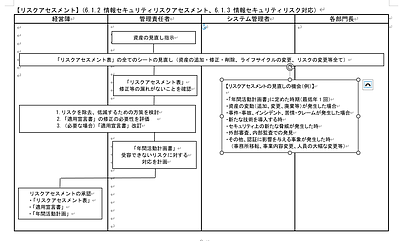
次はマネジメントレビュー。1枚目はインプット、2枚目がアウトプットとなっています。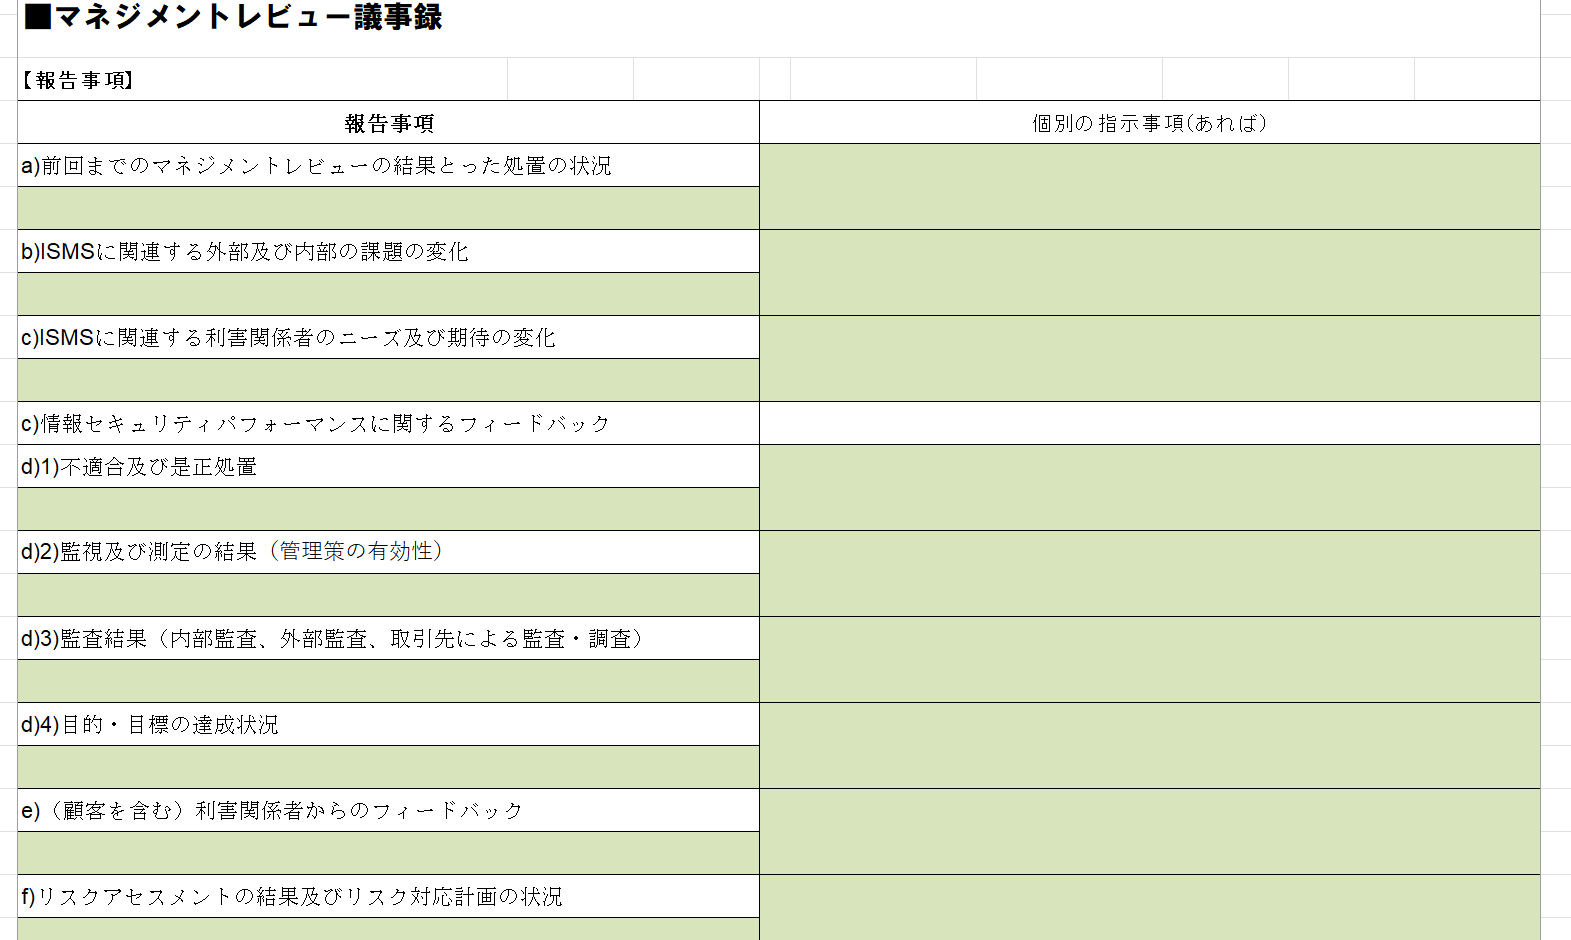
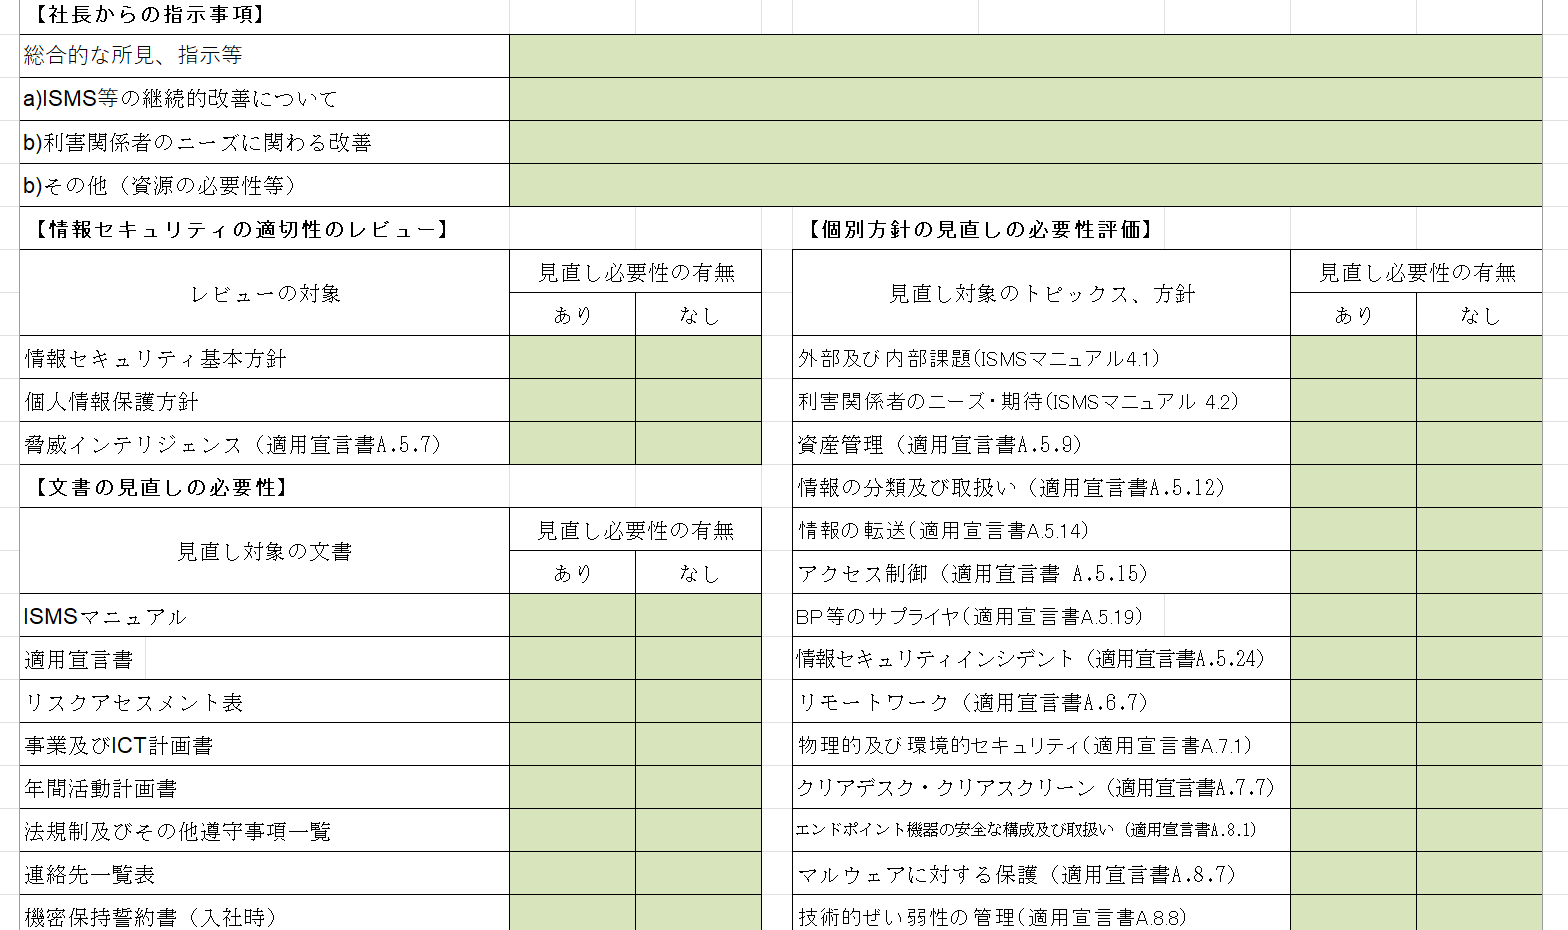
ポイントはマネジメントシステムの有効性、今後の改善事項に関することをすべてマネジメントレビューに集約していること。内部監査やマネジメントレビューの実施はいずれも年1回にしています。
情報セキュリティの、特に脅威は変化が激しいといわれます。AIに関してはそれ以上に激しい、特に技術の変化や利用状況の進展。
当然、必要な場合は臨時で実施することとしていますが、想定は従業員50名以下の小規模組織。小規模組織の場合、変化の影響を受けなかったり、あるいは受けたとしても大企業より遅かったりなので、対応可能と判断しました。
今回はこのくらいにして、次回はISMS固有の「適用宣言書」について書きます。