
AIによるブルーカーボン・海藻養殖業界ビジネスレポートサイトを運用しています
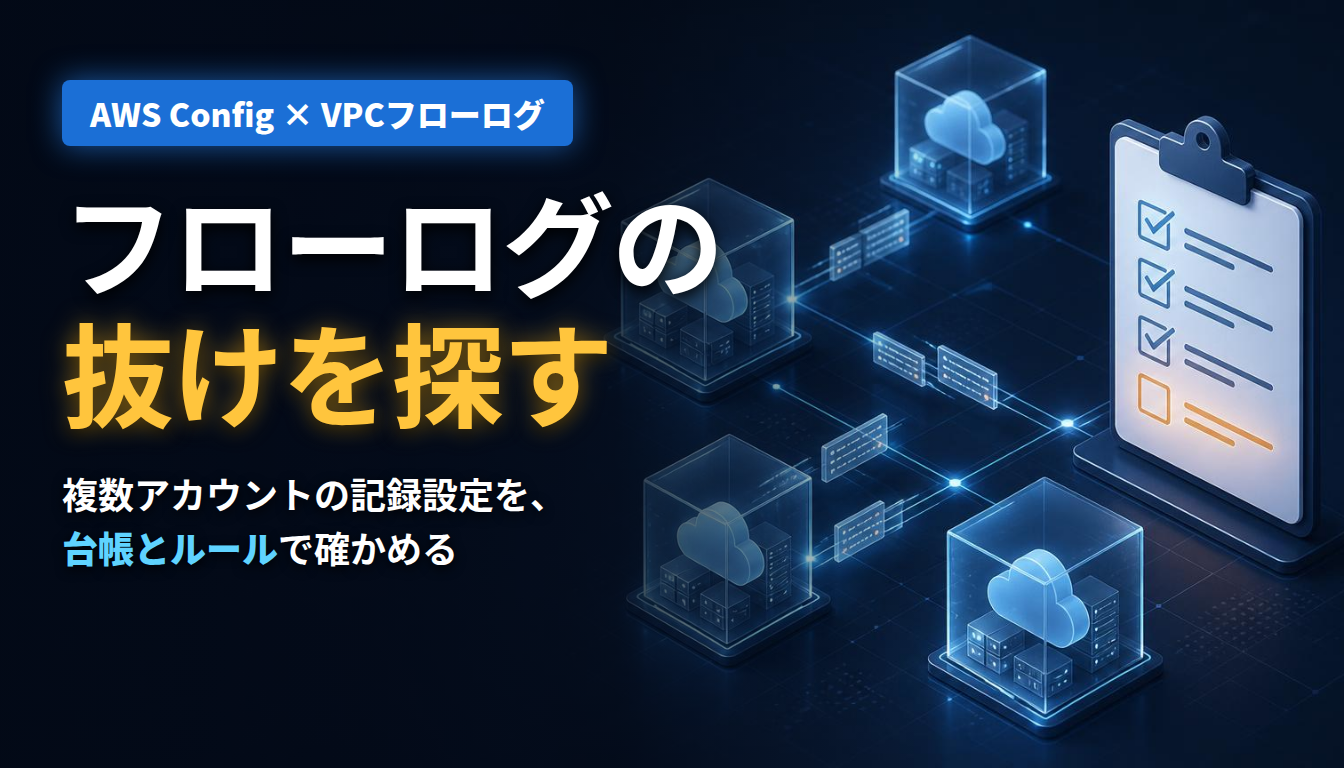
監査や取引先に「ログは取っています」と答える前に、確認しておきたいこと
※この記事は、以下の当方ブログの要約です。全文は以下をどうぞ。
ブログ記事の全文
30秒の紹介動画
取引先のセキュリティチェックシートや、監査の質問票に、「通信ログを取得していますか」という項目が並ぶことがあります。担当者は「はい」と答えます。しかし、その「はい」が、調査に使える状態を指しているかどうかは、別の問題です。
「記録がある」は3つに分かれます
AWSの通信の記録(VPCフローログ)について、確認したいのは次の3点です。
1. 設定が有効になっているか
2. 調査に必要な通信(許可も拒否も)を記録しているか
3. 調査担当者が読める場所に保存されているか
標準の自動チェックが見ているのは、1番目の「有効か」が中心です。2番目と3番目は、自社で確認項目を決めておかないと、事故の後に初めて抜けが見つかることがあります。
説明できる状態とは
監査や顧客対応で求められるのは、「取っています」の一言よりも、次の3つを示せることだと考えます。
・対象の範囲(どのアカウント、どのネットワークか)
・例外とその理由(たとえば検証用環境を対象外にした期限つきの判断)
・確認した日時と方法
AWS Configという仕組みは、設定の変更履歴を台帳として残し、複数のアカウントの状況を1か所で読めるようにします。「確認した日時と方法」の裏づけにしやすい道具です。
費用の考え方
AWS Configの費用は、記録した設定の件数と、ルールを評価した回数で決まります。全部を記録すれば費用も増えるため、どの範囲を記録するかは、費用と説明責任のバランスで決める判断になります。一度に全社へ広げず、まず現状を把握し、例外を整理してから展開する順序が現実的です。
記事では、確認表の作り方と、複数アカウントでの展開の順序を解説しています。例はすべて架空で、検証環境での実測ではありません。
※2026年10月時点の公開情報に基づく
自社のログの取得状況が説明できる状態にあるか、確認の進め方についてのご相談は、30分の無料相談で承っています。
https://shinichi.noguchi.jp.net/blog/2026-10-22-config-flowlogs-coverage.html