
審査の現場から(その1)
日本でISOの名前が浸透し、多くの組織が取り組み始めたのは1990年代半ば頃です。
当時はISO9001の1994年版という品質に関する規格がありました。その頃はまだISO14001やISO/IEC27001はありません。ちなみに、現在ISO9001は品質マネジメントですが、当時は品質保証。マネジメントという概念はあまりありませんでした。
当時の審査は、規格要求事項をひとつひとつ確認していくスタイルが主流。審査の質問の仕方も
審査員「規格では〇〇ということを求めていますが、貴社ではどのようにされていますか?」
組 織「〇〇規程を定めています」
審査員「では、〇〇の規程や手順を説明してください」
組 織「規程や手順を説明する」
審査員「では、手順通りに実施した証拠を見せてください」
組 織「〇〇記録という実施した記録を提示する」
みたいな流れでした。私はISO9001の審査員研修を受講したのがそのころで、その研修でもこのように審査を進めると教えられました。
現在は、規格の種類を問わず、このような進め方はしません。
私は審査員の活動ではISO/IEC27001が中心となっていますが、マネジメントレビューを中心に進めています。
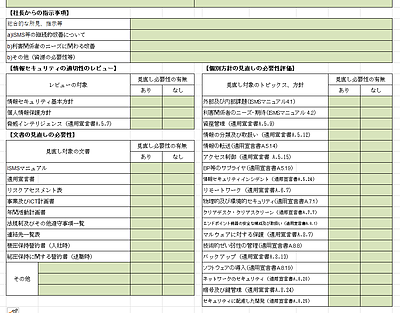
・マネジメントレビューでマネジメントシステムの有効性をどのように評価したか?
・今後の改善に向けて、経営者は何を決定・指示したか?
・そのような評価、決定・指示に至ったインプット情報は?
みたいな感じです。
また、情報セキュリティではIT対策が重要なので、
・ITインフラの構成
・情報システムの安全性
・ハードウェアの保護や管理
・ソフトウェア導入
・クラウドやネットワークのサービス利用
・アクセス権や認証方式
などを順にヒアリングしています。
このあたりは審査員によって、進め方やヒアリングのやり方は異なると思います。
ちなみに、ISO9001の1994年版の頃から審査を続けている方の中にはその頃と変わらず、規格要求事項をひとつひとつ確認する方もいるようです。私は感心しませんが。
さて、次回は規格に適合している、その判断基準を紹介します。