
「調べる道具」から「自走するデジタル社員」へ、次世代AI「Gemini 4」が変える中小企業の現場
2026年10月21日の夜、日本のIT業界はパニック映画のクライマックスのようなヒリヒリとした緊張感に包まれていました。
「あれ? 〇〇大学や△△会社のホームページが見られないぞ?」
「取引先のサイトも緊急メンテナンスになっている!」
そんな異変に気付いた方も多かったはずです。
サイバー攻撃を受けて次々とダウンした……わけではありません。
これは、全国の大学や企業が超大型のデジタル台風に備えて、一斉に「自主的に雨戸をガチガチに閉めて回っている状態」だったのです。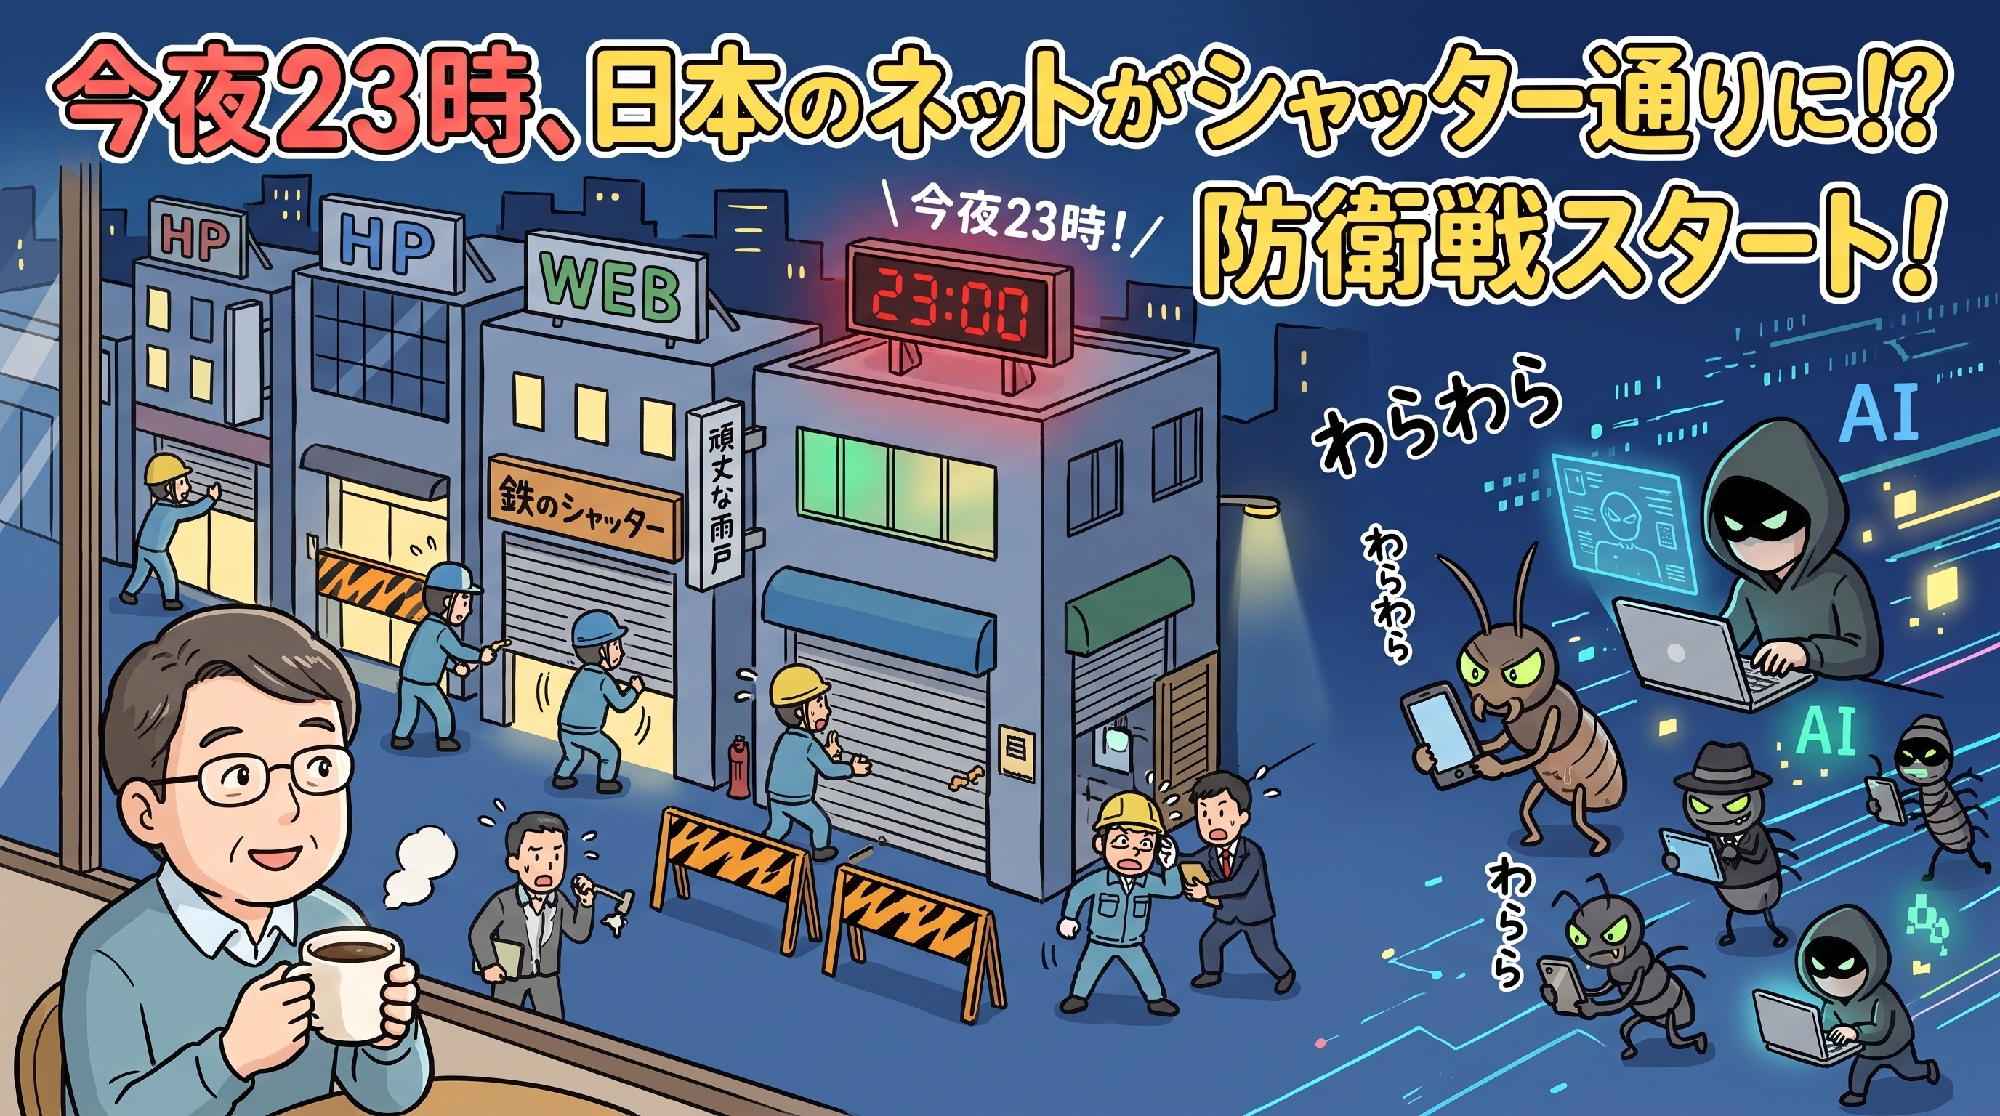
インターネットの大黒柱「PHP」に迫った危機
事の発端は、世の中のウェブサイトの大部分を形作っているプログラム言語「PHP」です。
数日前、このPHPの開発元から全世界に向けて、異例の事前宣告が行われました。
「みんな聞いてくれ! うちのシステムに、家が一瞬で倒壊するレベルの超ヤバい『新型シロアリ(弱点)』が見つかった! 日本時間の21日23時に特効薬を配るから、絶対に受け取ってくれ!」
これだけ聞くと「特効薬をもらえるなら安心じゃないか」と思うかもしれません。
しかし、デジタルの世界はそう甘くありません。
特効薬が配られたその瞬間、世界中のハッカーが使う「AI」がその薬の成分を猛スピードで分析し、「なるほど、ここを直したってことは、今までここが弱点だったのか!」と答え合わせをしてしまうのです。
つまり、特効薬が配られてからわずか数十分の間に、その弱点をピンポイントで狙い撃ちする「凶暴なシロアリの大群」がネット上に放たれます。
23時からのIT業界は、「ハッカーがシロアリを放つのが先か、こっちが特効薬を塗るのが先か」という、絶対に負けられない早押しクイズ状態に突入しました。
大混乱する「巨大物流センター」の隙を突く高度な手口
今回見つかった弱点(CVE-2026-109618など)は、「認証なしでサーバーを遠隔操作できる」という極めて致命的なものでした。
これを「巨大な物流センター(サーバー)」に例えてみましょう。
ハッカーはまず、物流センターのキャパシティを超える超大量の荷物(データ)をわざと送りつけます。荷物で溢れかえったセンターは「これ以上は無理だ!」とパンク(メモリ不足)を起こし、処理を強制ストップさせます。
ハッカーが狙うのは、まさにこの瞬間です。
作業員が荷崩れを起こして右往左往し、片付けが追いついていない大混乱の隙を突き、こっそりと『金庫の全財産を外部へ配送しろ』という偽の伝票を、正規の作業指示書の束に紛れ込ませるのです。
現代のシステムには、使い終わった部屋を自動で片付ける「専属の清掃スタッフ(ガベージコレクション)」や、金庫の場所を毎日ランダムに変える「ASLR」、入館証で立ち入りを制限する「DEP」など、厳重な防犯設備が備わっています。
しかし今回のバグは、システムがエラーで悲鳴を上げた瞬間に生じる、その防犯ゲートのわずかな隙間を縫って発火する非常に厄介なものでした。
AIが「素人」を凄腕ハッカーに変える時代
実はこの複雑なバグ、2024年には人間の研究者によって発見されていましたが、どう悪用すればいいか分からず2年間も放置されていました。
人間の知恵では攻撃に転用できないほど難解だったのです。
しかし最近になり、最先端のAIモデルを使うことで、この複雑な攻撃手順がいとも簡単に編み出されてしまいました。
現在では、悪意ある者がAIに「このパッチの弱点を突くコードを書いて」と指示するだけで、恐ろしいほどのスピードで完璧な攻撃プログラムが量産されてしまいます。
稼働したまま特効薬を塗る「数分間の隙」すら、今のAI搭載ハッカーは見逃してくれません。
だからこそ、多くの大学や企業は「特効薬を安全に塗り終わるまで、お店のシャッターを全部下ろしてしまえ!」という潔い「鎖国」の決断を下しました。
これは被害を未然に防ぐ素晴らしい危機管理能力だと感心させられます。
画面の向こう側では、エナジードリンクを片手に組織のデータを守り抜くため、徹夜の「防衛戦」を戦ってくれたITエンジニアたちがいます。
もし今後、緊急メンテナンスに遭遇しても決して怒らず、心の中で温かいコーヒーの差し入れと「お疲れ様!」のエールを送ってあげてくださいね。
#利光コンサルティング #ITセキュリティ #PHP #PHP脆弱性 #システムエンジニアに感謝 #サイバー攻撃対策 #DX推進 #AIの脅威 #危機管理 #大分