
最近話題の「経済産業省SCS評価制度」について
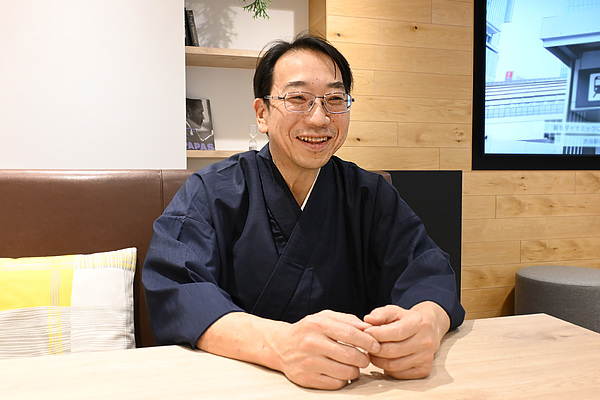
皆さん、こんにちは!プライバシーザムライ 中 康二です。
朝晩はすっかり冷え込むようになりましたが、皆さんはいかがお過ごしでしょうか?最近の楽しみは、秋の心地よい風を感じながら自転車で走ることです。
Pマーク/ISMS担当者勉強会を開催
さて昨日11月12日、新橋の会場で【緊急開催】Pマーク/ISMS担当者勉強会~AIを悪用した不正アクセス・情報漏洩が相次ぐいま、どう対策すべきなのか?最新情報を共有します~を開催し、私が講師を担当しました。
沢山の皆さんに参加していただき、グループワークも盛り上がりました。ご参加ありがとうございました!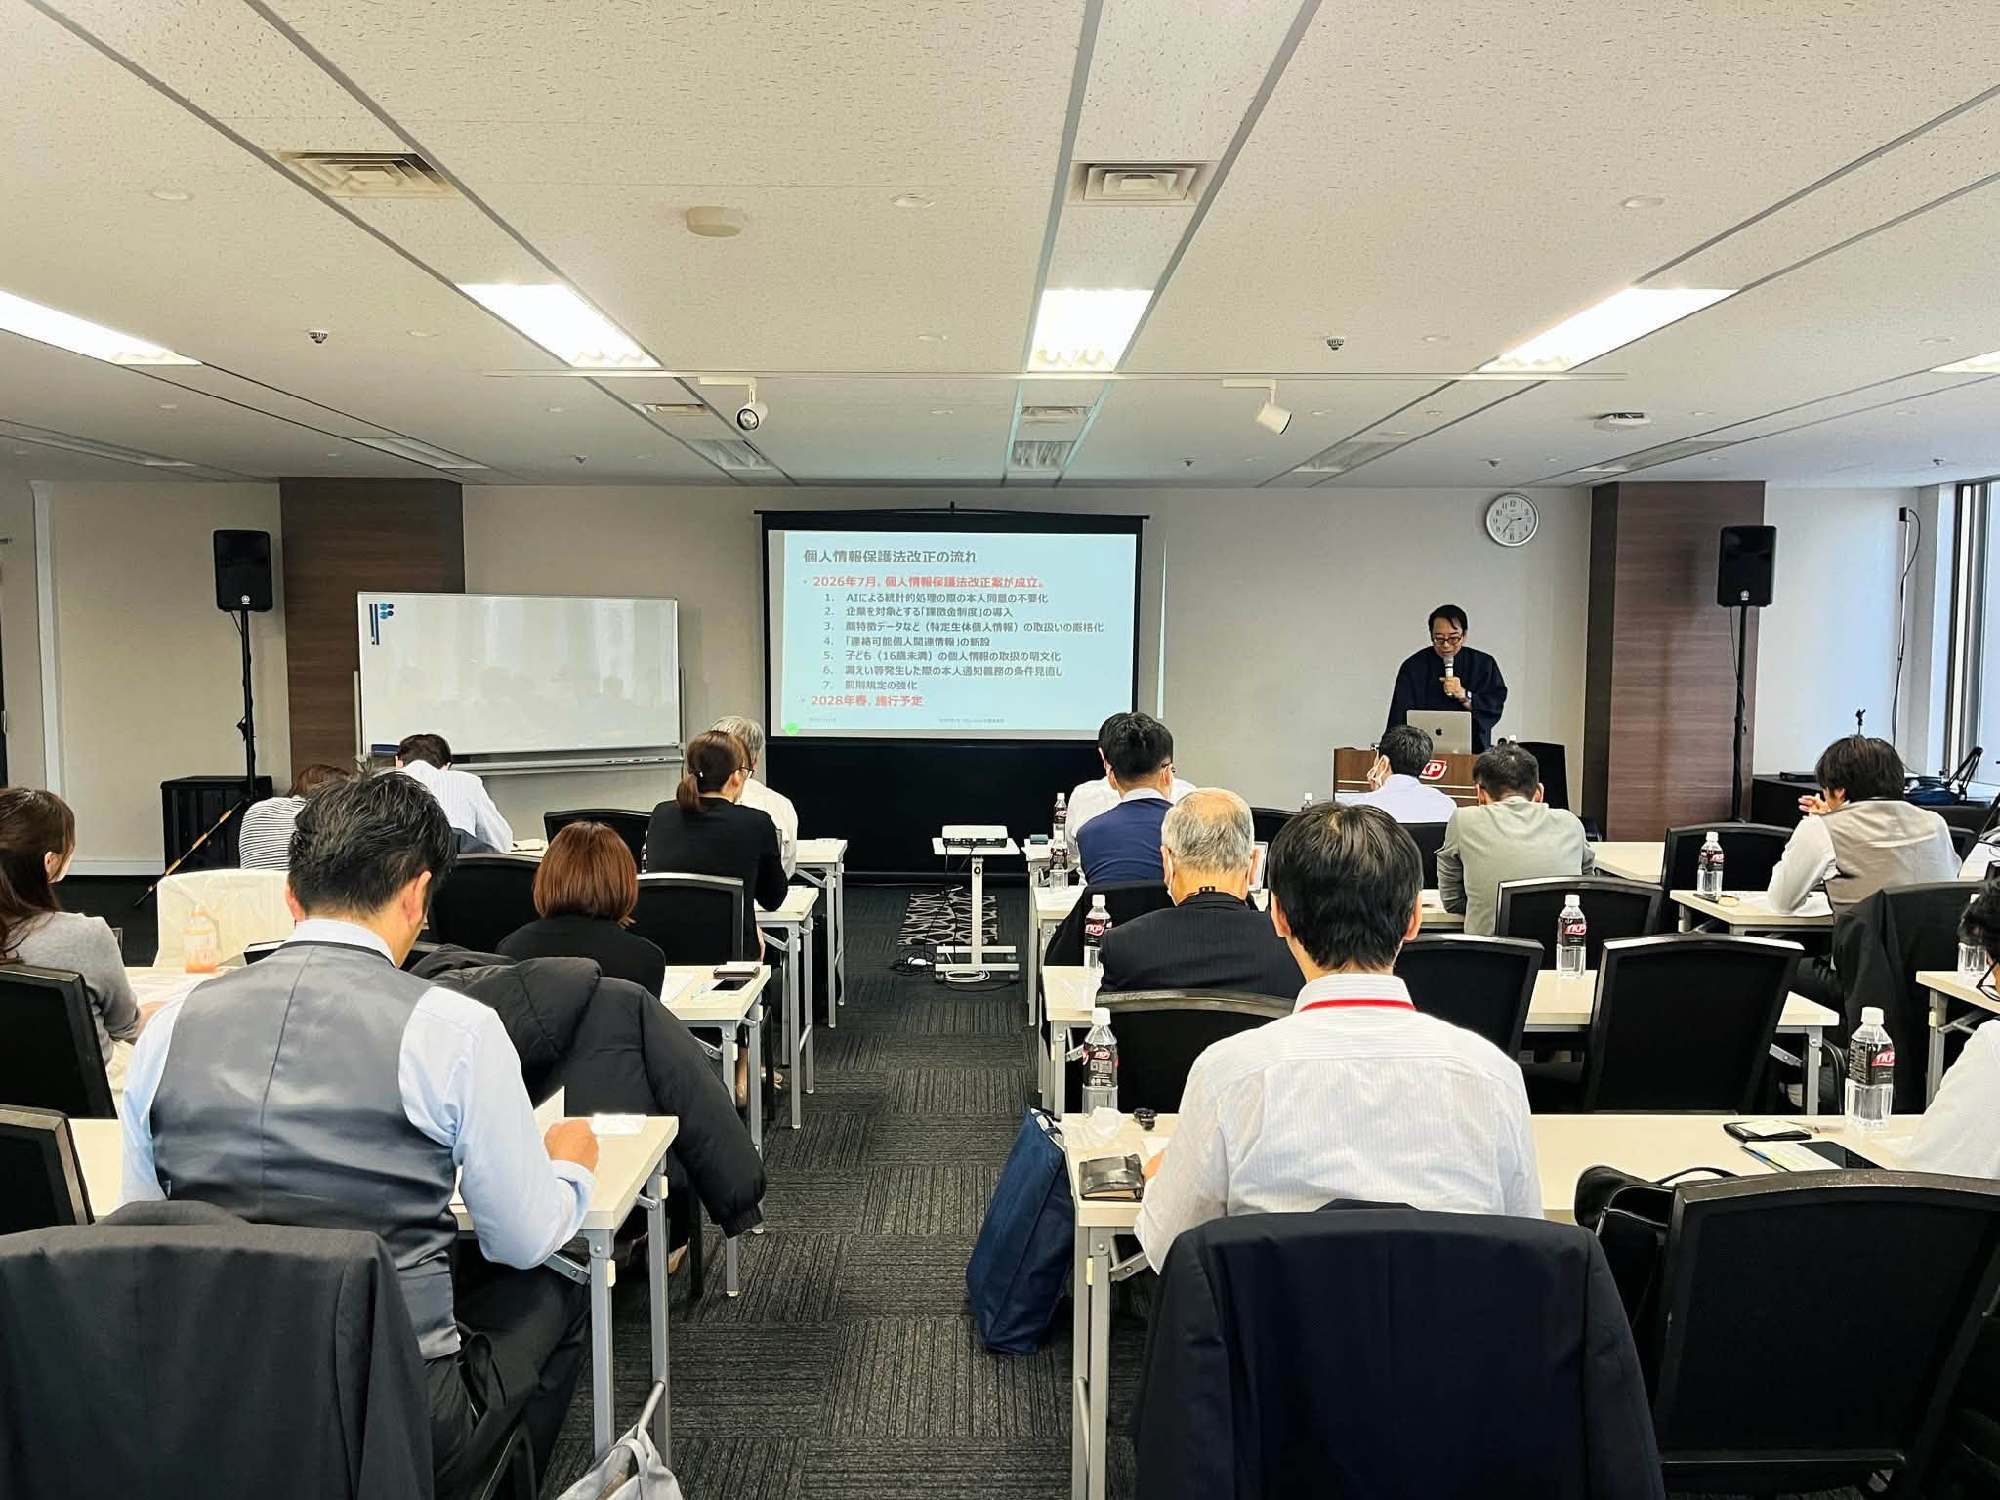
【サムライ解説】AIを悪用した不正アクセスのパターンが見えてきました〜公開サーバーに対する総攻撃が起こっているようです〜
11月に入っても続々と情報漏えいのニュースが続いています。著名企業から大量の個人情報が流出しています。何が起こっているのでしょうか?
昨日、私はPマーク/ISMS担当者勉強会を緊急開催したのですが、そこで話すために情報を整理する中で、一つのパターンが見えてきましたので、その内容をこの記事でも情報共有したいと思います。
●最近の不正アクセスは、「ランサム型」と「公開サーバー攻撃型」に大別される
最近の不正アクセス事件を大きく分類すると、従来から続いていた「ランサム型」と、新しいパターンと言える「公開サーバー攻撃型」の二つに大別されることが分かりました。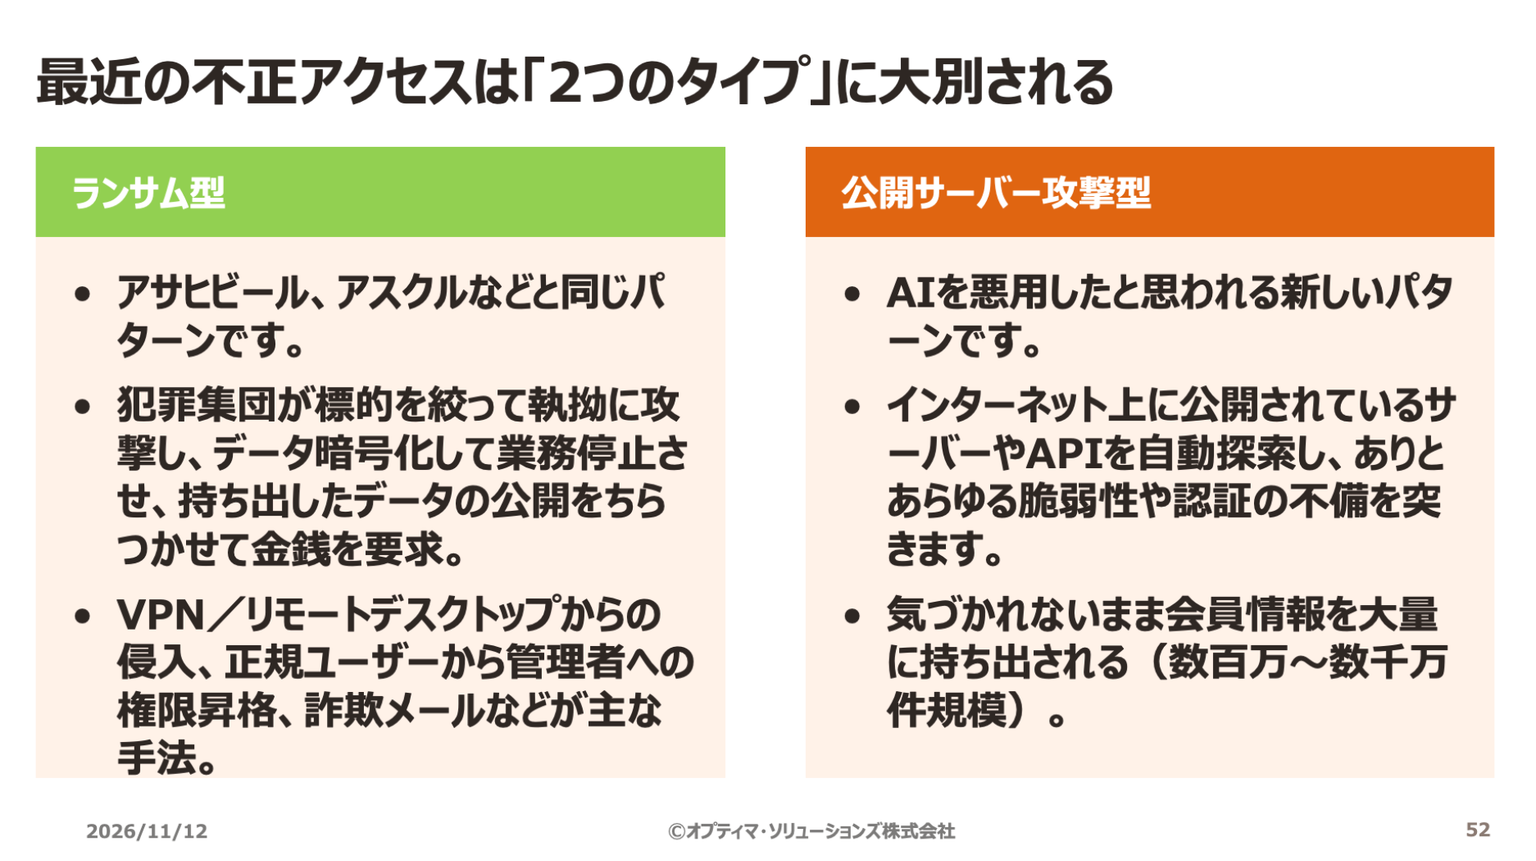
「ランサム型」の不正アクセスは、昨年のアサヒビール、アスクルなどと同じパターンです。犯罪集団が標的を絞って執拗に攻撃し、データを暗号化して業務を停止させ、持ち出したデータの公開をちらつかせて金銭を要求するというものです。もちろんこれらの攻撃でもAIは活用されていると思われますが、どちらかというと人間が全面に出ていて、グループがあって、脅迫が行われてと、分かりやすい構造になっています。
・
・
・
・
・
・
下記URLに全文を掲載しています。
https://www.optima-solutions.co.jp/support_article/samurai-20261113/https://www.optima-solutions.co.jp/support_article/samurai-20261113/