
【成約】徳島市山城町東浜傍示《土地》が成約しました!
こんにちは。
営業の内輪です。
AIに要約してもらおうシリーズ③AIハッキング多発事件
2026年秋、特に10月に日本でサイバー攻撃・情報漏えいが異常に増えています。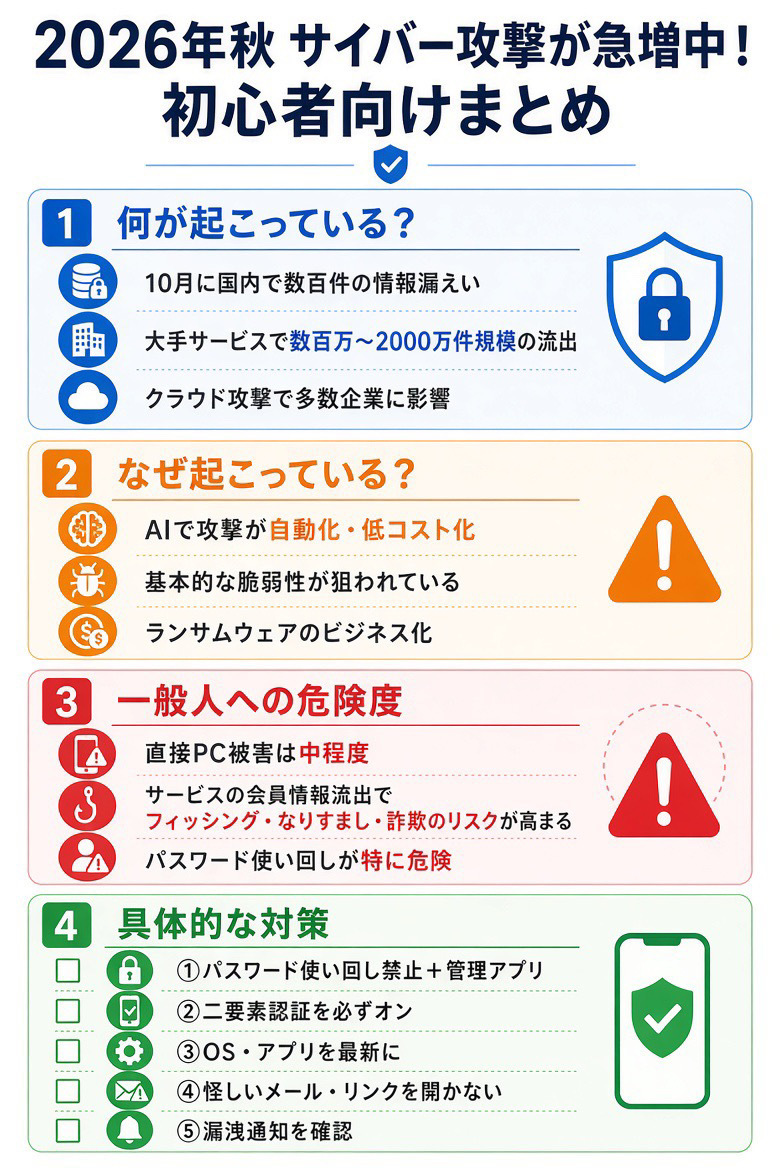
初心者向けに、4つのポイントをわかりやすく整理します。
① 何が起こっている?
日本国内で公表されたサイバー攻撃・情報漏えいが急増しています。
• 2026年に入ってから公表分だけでも600件以上(10月28日時点)。
• 特に10月だけで数百件規模の公表が集中。
• 影響が大きい例:
• So-net/ぷらら会員情報 約258万件
• ソースネクスト 最大約2,250万件
• バーガーキング・ジャパン 約1,100万件超
• ヤマト運輸関連 約500万件超
• カプコンID 約1,177万件
• クラウドサービス(IDC Frontierなど)へのランサムウェア攻撃で数百社・自治体に影響
「企業がやられた」ニュースが多いですが、その先にいる一般利用者の個人情報がまとめて流出しているのが特徴です。
② なぜ起こっている?
主な理由は次の3つです。
1. AIによる攻撃の自動化・低コスト化
オープンソースのAIエージェントツール(ARTEXなど)が使われ、脆弱性スキャンから侵入・データ持ち出しまでをほぼ自動で行えるようになった。攻撃の手間と費用が大幅に下がった。
2. 基本的な穴が放置されている
古いシステム・未更新のソフト・弱い認証・委託先(サプライチェーン)の甘さが狙われている。AIが「既知の弱点」を効率よく探して突いている。
3. ランサムウェアのビジネス化
「攻撃ツールをレンタルする」仕組み(RaaS)が広がり、専門知識がなくても攻撃できるようになった。
つまり「高度な新技術」というより、「基本対策の甘さ × AIによる攻撃の効率化」が重なって爆発的に増えている状態です。
③ 一般の人に具体でどれぐらい危険?
**直接自分のパソコンが狙われる危険度は「中」、間接的な被害の危険度は「高め」**です。
• 個人のPCがいきなりランサムウェアに感染するケースは、企業ほど多くはない。
• しかし、使っているサービスの会員情報が流出すると、
• 氏名・住所・電話番号・メールアドレスが悪用される
• 同じパスワードを使い回していると、他のサービスも乗っ取られる
• フィッシングメールやSMS詐欺が増える
• 最悪、クレジットカードや銀行口座を狙った詐欺に繋がる
「自分は関係ない」と思っている人も、すでにどこかのサービスの会員情報に自分の名前が入っている可能性が高いのが現状です。
④ どの様な対策が具体でできる?
今日からできる個人向け基本対策を優先順位順にまとめます。
優先度 | 対策 | 具体的にやること
★★★ | パスワードの強化 | 使い回し禁止。12文字以上+英数字記号。パスワード管理アプリ(1Password、Bitwardenなど)を使う
★★★ | 二要素認証(2FA)をオン | スマホアプリ認証(Authenticator系)を優先。SMSより安全
★★★ | アップデートを怠らない | OS・ブラウザ・アプリを自動更新にする。特にスマホは重要
★★ | 怪しいメール・SMSを開かない | 「アカウント停止」「未払い」「確認してください」はほぼ詐欺。公式アプリやブックマークからログイン
★★ | 漏洩チェックをする | 自分が使っているサービスで「情報漏えいのお知らせ」が出ていないか確認。haveibeenpwned.comでメールアドレスを調べるのも有効
★ | バックアップを取る | 大事な写真や書類はクラウド+外付けHDDなど複数箇所に
特に「パスワード使い回し」と「二要素認証をやっていない」状態は、今すぐやめてください。これだけで被害リスクがかなり下がります。
ではまた。
不動産を売却をご検討の方はコチラ♪